Domain persönlichkeitsverletzung.de kaufen?
Wir ziehen mit dem Projekt
persönlichkeitsverletzung.de um.
Sind Sie am Kauf der Domain
persönlichkeitsverletzung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain persönlichkeitsverletzung.de kaufen?
Was ist ein Cross-Site-Scripting-Angriff?
Ein Cross-Site-Scripting-Angriff (XSS) ist eine Art von Sicherheitslücke in Webanwendungen, bei der Angreifer schädlichen Code in eine vertrauenswürdige Website einschleusen können. Dies ermöglicht es ihnen, Benutzerdaten zu stehlen, Sitzungen zu übernehmen oder bösartige Aktionen im Namen des Benutzers auszuführen. XSS-Angriffe können durch unsichere Eingabevalidierung oder unzureichende Ausgabeabsicherung verursacht werden. **
Wie kann man SQL-Injektion und Cross-Site-Scripting verhindern?
Um SQL-Injektion zu verhindern, sollten parametrisierte Abfragen oder vorbereitete Anweisungen verwendet werden, anstatt dynamisch erstellte Abfragen. Eingaben sollten validiert und bereinigt werden, um unerwünschte Zeichen zu entfernen. Um Cross-Site-Scripting zu verhindern, sollten Eingaben von Benutzern immer korrekt codiert oder escaped werden, bevor sie in HTML-Seiten angezeigt werden. Es ist auch wichtig, Content Security Policy (CSP) Header zu verwenden, um die Ausführung von unsicherem JavaScript einzuschränken. **


Ähnliche Suchbegriffe für Cross-Site Scripting XSS
Top-Angebote
Produkte zum Begriff Cross-Site Scripting XSS:
-
Carlsen Verlag Fußball Academy 2: Eine blöde VerletzungBand 2 : Schulanfang mit Hindernissen Endlich ist Yao so richtig in der neuen Fußballschule angekommen: Er hat Freunde gefunden, das Training macht ihm Spaß, und der Internatalltag lässt ihn sein Heimweh vergessen. Doch dann rutscht Yao bei einer Wasserschlacht aus und verletzt sich. Und das bedeutet: Trainingspause für die nächste Zeit! Während alle anderen Jungs sich auf dem Platz tummeln, muss Yao sich nicht nur schmerzhafter Gymnastik unterziehen, sondern hockt auch noch allein auf dem Zimmer. Ein Glück, dass sich auf einmal eine große Überraschung ankündigt! Schulalltag an einer Fußballakademie: spannende Kinderbuchreihe für Fußballfans ab 9 Jahren Spannende Geschichten mit vielen Bildern – geeignet für Jungen und Mädchen ab der 3. Klasse Freundschaft, Fairness und Teamgefühl - Fußballgeschichten, die zeigen, wie man als Mannschaft zusammenwächst. Diversität im Internat: An der Fußball Academy trainieren Schüler und Schülerinnen aus aller Welt. ***Das zweite Kicker-Abenteuer der Fußball Academy für ballverliebte Jungen und Mädchen ab 9 Jahren***13,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
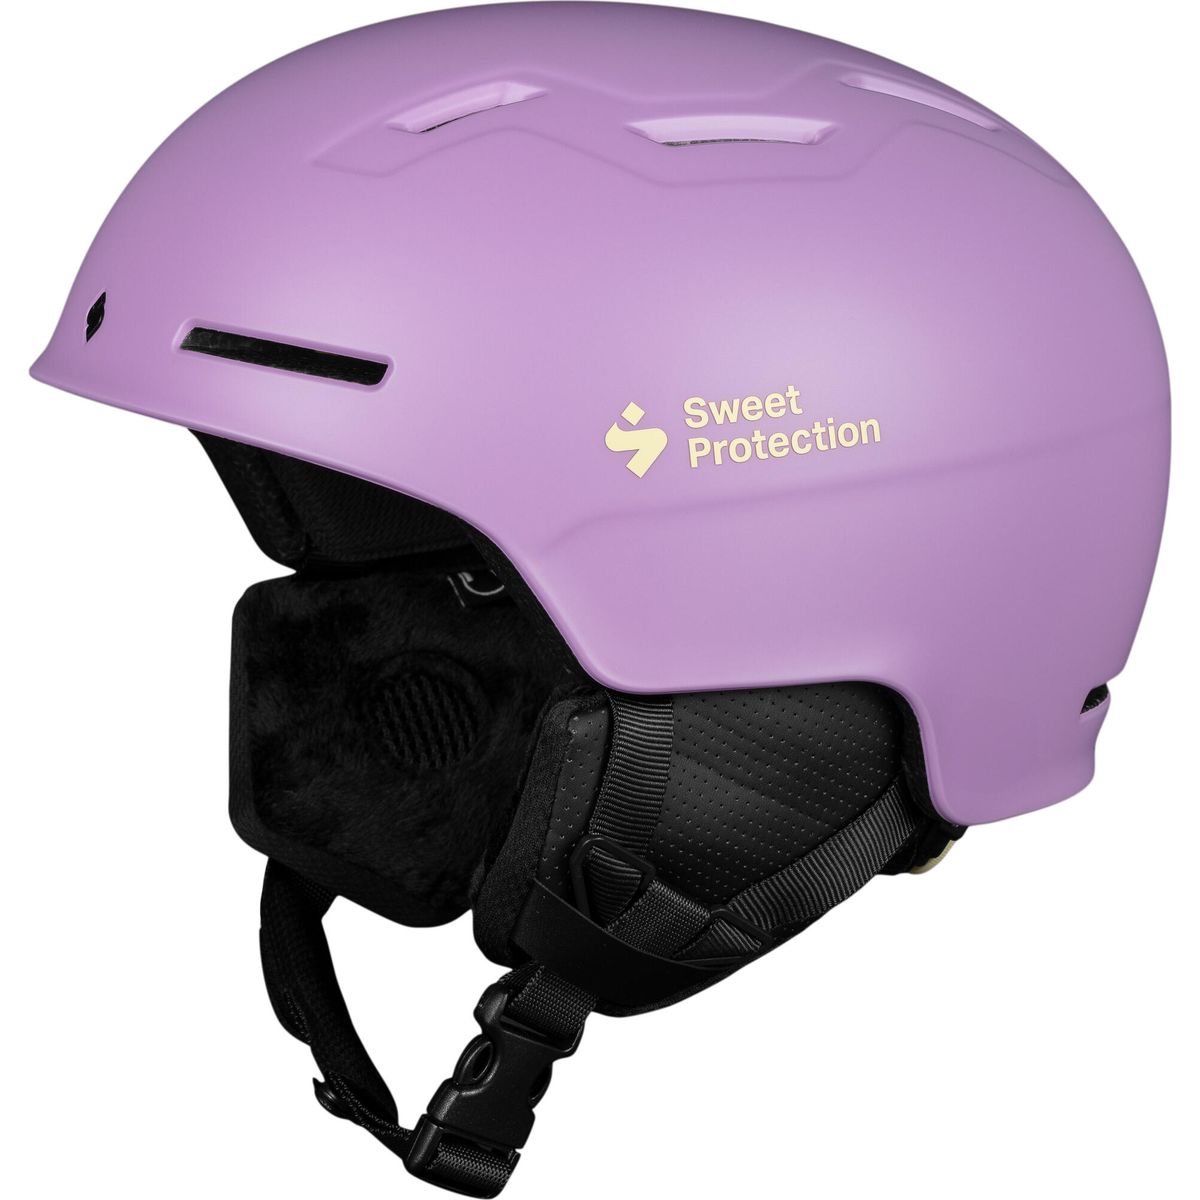
Sweet Protection Winder Helmet Junior heather (HEATR) XSS 835025-HEATR-XSSDer Winder Junior ist ein schlanker, moderner und leichter Skihelm für Kinder, speziell entwickelt für kleinere und elastischere Köpfe. Er eignet sich für präparierte Pisten und das Erkunden des Backcountry. Der Helm bietet Sicherheit, Komfort und Stil. Das Fleece-Innenfutter ist komfortabel sowie einfach herausnehmbar und waschbar. Er verfügt über eine Goggle-Garage für eine lückenlose Integration der Skibrille und Belüftung, ein feuchtigkeitsableitendes Innenfutter, eine einfache Drehverstellung und abnehmbare Ohrpolster. Produktdetails Gemacht für: Kinder Optimal für: Freeski Skifahren Snowboarden Verstellsystem: Drehverstellung Konstruktion: In-Mold-Konstruktion Features: Schnittiger, moderner und leichter Helm speziell für Kinder In-Molded Impact-Shields verteilen die Kräfte bei einem Aufprall von innen auf eine größere Fläche Goggle-Garage für nahtlose Integration und Ventilation Feuchtigkeitstransportierendes, komfortables, einfach herauszunehmendes und waschbares Innenfutter Einfaches Turn-Dial-Verstellsystem Abnehmbare Ohrenpolster Ein eleganter und modern gestalteter Leichtbauhelm, der speziell für Jugendliche entwickelt wurde In die Form integrierte Aufprallschutzschilde, die Stöße von innen in kritischen Bereichen auf eine größere Fläche verteilen Brillenhalterung für spaltfreie Brillenintegration und Belüftung Das feuchtigkeitsableitende Innenfutter ist bequem und lässt sich leicht herausnehmen und waschen Einfache Einstellung per Drehknopf Sicherheit: Integrierte Aufprallschilde zur Verteilung von Aufprallkräften über einen größeren Bereich Ergonomie: Speziell für kleinere Köpfe entwickelte Jugendkonstruktion Komfort: Feuchtigkeitsableitendes Fleece-Innenfutter herausnehmbar und waschbar Herausnehmbares Innenfutter Abnehmbare Earpads Normen: CE EN1077 Klasse B / ASTM2040 Pflegehinweise Mit einem feuchten Tuch abwischen80,25 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter


-
Was bedeutet Cross Site Tracking?
Cross Site Tracking bezieht sich auf die Praxis, Informationen über das Online-Verhalten von Benutzern über verschiedene Websites hinweg zu sammeln. Dies geschieht in der Regel mithilfe von Cookies oder anderen Tracking-Technologien, die es Werbetreibenden ermöglichen, ein umfassendes Profil eines Benutzers zu erstellen. Durch Cross Site Tracking können Unternehmen das Verhalten von Benutzern analysieren, personalisierte Werbung schalten und das Nutzerverhalten über verschiedene Websites hinweg verfolgen. Datenschutzbedenken wurden in Bezug auf Cross Site Tracking laut, da es die Privatsphäre der Benutzer gefährden kann. **
-
Was bedeutet Cross Site Tracking verhindern?
Was bedeutet Cross Site Tracking verhindern? Cross Site Tracking verhindern bezieht sich auf die Praxis, Technologien wie Cookies oder Tracking-Pixel zu blockieren, die es Werbetreibenden ermöglichen, das Verhalten von Nutzern über verschiedene Websites hinweg zu verfolgen. Durch die Verhinderung von Cross Site Tracking können Nutzer ihre Privatsphäre schützen und verhindern, dass ihre Aktivitäten im Internet von Dritten verfolgt und analysiert werden. Dies kann dazu beitragen, personalisierte Werbung und gezielte Inhalte zu reduzieren, die auf dem Surfverhalten basieren. Letztendlich ermöglicht es Nutzern, ihre Online-Aktivitäten besser zu kontrollieren und ihre Daten vor unerwünschter Verfolgung zu schützen. **
-
Was sind die wichtigsten Sicherheitsaspekte, die bei der Entwicklung von Web-Anwendungen berücksichtigt werden müssen, und wie können Entwickler sicherstellen, dass ihre Anwendungen vor potenziellen Bedrohungen wie Cross-Site-Scripting und SQL-Injection geschützt sind?
Die wichtigsten Sicherheitsaspekte bei der Entwicklung von Web-Anwendungen sind die Vermeidung von Cross-Site-Scripting (XSS) und SQL-Injection. Entwickler sollten sicherstellen, dass sie sich bewusst sind, wie diese Angriffe funktionieren und wie sie vermieden werden können. Dies kann durch die Verwendung von sicheren Codierungspraktiken, wie z.B. der Verwendung von parametrisierten Abfragen in SQL und der Validierung von Benutzereingaben, erreicht werden. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsprüfungen und Penetrationstests durchzuführen, um potenzielle Schwachstellen in der Anwendung zu identifizieren und zu beheben. Schließlich sollten Entwickler auch die Verwendung von Sicherheitsframeworks und Bibliotheken in Betracht ziehen, um zusätzlichen Sch **
-
Was ist deine Meinung zu Mahou Shoujo Site (Magical Girl Site)?
Als KI habe ich keine persönlichen Meinungen. Aber Mahou Shoujo Site ist ein Anime, der sich um das Thema Magische Mädchen dreht. Es ist bekannt für seine düstere und gewalttätige Handlung, die nicht für jedermann geeignet ist. Einige mögen die düstere Atmosphäre und die komplexen Charaktere, während andere die Gewaltdarstellung als zu übertrieben empfinden. Letztendlich hängt es von den individuellen Vorlieben ab. **

Wie kann man Inputs vor XSS schützen?
Um Inputs vor XSS-Angriffen zu schützen, sollten Eingaben immer validiert und bereinigt werden, um potenziell schädlichen Code zu entfernen. Dies kann durch die Verwendung von Whitelists erfolgen, die nur bestimmte erlaubte Zeichen und Formate zulassen. Es ist auch wichtig, HTML-Tags und Sonderzeichen zu escapen, um sie als Text zu behandeln und nicht als ausführbaren Code. Zusätzlich sollte Content Security Policy (CSP) verwendet werden, um die Ausführung von JavaScript-Code einzuschränken und Cross-Site-Scripting-Angriffe zu verhindern. **
Wie kann man eine XSS-Attacke durchführen?
Eine XSS-Attacke kann durchgeführt werden, indem ein Angreifer schädlichen Code in eine Webseite oder eine Webanwendung einschleust. Dies kann durch das Einfügen von JavaScript-Code in Eingabefelder oder URL-Parameter erfolgen. Wenn ein Opfer dann die infizierte Webseite besucht, wird der schädliche Code im Browser des Opfers ausgeführt und ermöglicht dem Angreifer den Zugriff auf sensible Informationen oder die Manipulation der Webseite. **
Top-Angebote
Produkte zum Begriff Cross-Site Scripting XSS:
-
4FIZJO Knieorthese – Patellastabilisierung & Orthese nach Verletzung# **4FIZJO Knieorthese mit Patellastabilisierung – maximaler Schutz für Ihr Knie** ## **Lange 4FIZJO Knieorthese** Unsere Knie sind täglich hohen Belastungen ausgesetzt, die leicht zu Verletzungen führen können. Die lange **4FIZJO Knieorthese** wurde speziell entwickelt, um das Kniegelenk anatomisch korrekt zu stützen und gleichzeitig maximale Bewegungsfreiheit zu ermöglichen. Sie eignet sich sowohl für **postoperative Anwendungen** als auch zur **Unterstützung nach Verletzungen** und hilft dir dabei, den Alltag sicher und schmerzfreier zu bewältigen. Leidest du unter Kniebeschwerden oder benötigst Schutz nach einer Verletzung oder Operation? Dann ist die **4FIZJO Knieorthese** die ideale Wahl für ein gesundes, stabiles Knie. --- ## **Knieorthese – Produktspezifikation** Überzeuge dich von den Vorteilen der **4FIZJO Knieorthese**. Prüfe die Details und finde die ideale Passform: **Merkmale der Knieorthese:** * **Farbe:** Schwarz * **Material:** weiches, atmungsaktives Gewebe * **Stabilitätsgrad:** 5/5 * **Elastizität:** 1/5 * **Medizinprodukt**: JA * **CE-Zertifikat**: JA --- ## **Für wen ist die Orthese geeignet?** Die **medizinische Knieorthese stützt Gelenke, Bänder und die Patella** während der Rehabilitation und Heilungsphase. Besonders empfehlenswert bei: * Knieverletzungen und dem Wunsch nach schneller Genesung * Wiederaufnahme alltäglicher Aktivitäten ohne Schmerzen * Komfort während der Regenerationsphase nach Unfällen * Postoperativ nach ärztlicher Empfehlung --- ## **Optimale Passform dank hochwertiger Materialien** Das weiche, elastische Material sorgt für eine **stabile Führung** des Kniegelenks und verhindert Reibung sowie Hautirritationen. Breite Klettverschlüsse gewährleisten, dass die Orthese selbst bei intensiver Bewegung sicher sitzt. Vier zusätzliche Zugklettbänder vorne und hinten ermöglichen eine **individuelle Anpassung** an dein Knie, reduzieren überstehendes Material und sorgen für eine optimale Stabilisierung. --- ## **Seitenbänder gezielt unterstützen** Die Orthese verfügt über **bewegliche seitliche Schienen**, die die Seitenbänder schützen und dennoch volle Bewegungsfreiheit ermöglichen. Treppensteigen, Hocken oder andere alltägliche Bewegungen bleiben komfortabel möglich, ohne die natürliche Gelenkbewegung einzuschränken – besonders wichtig nach Verletzungen. Die Schienen sind herausnehmbar, sodass du den Stabilitätsgrad individuell an den Fortschritt deiner Rehabilitation anpassen kannst. --- ## **Gel-Ring für Patellastabilität** Ein integrierter **Gel‐Ring stabilisiert die Patella**, minimiert das Risiko erneuter Verletzungen und passt sich verschiedenen Kniegrößen sowie posttraumatischen Schwellungen an. Die weiche Gelstruktur schützt die Haut und verhindert Druckstellen. --- ## **Die passende Größe wählen** Miss den Umfang deines Beins **15 cm oberhalb der Kniemitte** und wähle die passende Größe: * **S:** 27–34 cm * **M:** 35–39 cm * **L:** 40–49 cm * **XL:** 50–56 cm * **XXL:** 57–62 cm Zwischen zwei Größen? Wähle die **kleinere Orthese**, um maximale Stabilität zu gewährleisten.19,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Carlsen Verlag Fußball Academy 2: Eine blöde VerletzungBand 2 : Schulanfang mit Hindernissen Endlich ist Yao so richtig in der neuen Fußballschule angekommen: Er hat Freunde gefunden, das Training macht ihm Spaß, und der Internatalltag lässt ihn sein Heimweh vergessen. Doch dann rutscht Yao bei einer Wasserschlacht aus und verletzt sich. Und das bedeutet: Trainingspause für die nächste Zeit! Während alle anderen Jungs sich auf dem Platz tummeln, muss Yao sich nicht nur schmerzhafter Gymnastik unterziehen, sondern hockt auch noch allein auf dem Zimmer. Ein Glück, dass sich auf einmal eine große Überraschung ankündigt! Schulalltag an einer Fußballakademie: spannende Kinderbuchreihe für Fußballfans ab 9 Jahren Spannende Geschichten mit vielen Bildern – geeignet für Jungen und Mädchen ab der 3. Klasse Freundschaft, Fairness und Teamgefühl - Fußballgeschichten, die zeigen, wie man als Mannschaft zusammenwächst. Diversität im Internat: An der Fußball Academy trainieren Schüler und Schülerinnen aus aller Welt. ***Das zweite Kicker-Abenteuer der Fußball Academy für ballverliebte Jungen und Mädchen ab 9 Jahren***13,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Cross-Site-Scripting-Angriff?
Ein Cross-Site-Scripting-Angriff (XSS) ist eine Art von Sicherheitslücke in Webanwendungen, bei der Angreifer schädlichen Code in eine vertrauenswürdige Website einschleusen können. Dies ermöglicht es ihnen, Benutzerdaten zu stehlen, Sitzungen zu übernehmen oder bösartige Aktionen im Namen des Benutzers auszuführen. XSS-Angriffe können durch unsichere Eingabevalidierung oder unzureichende Ausgabeabsicherung verursacht werden. **
-
Wie kann man SQL-Injektion und Cross-Site-Scripting verhindern?
Um SQL-Injektion zu verhindern, sollten parametrisierte Abfragen oder vorbereitete Anweisungen verwendet werden, anstatt dynamisch erstellte Abfragen. Eingaben sollten validiert und bereinigt werden, um unerwünschte Zeichen zu entfernen. Um Cross-Site-Scripting zu verhindern, sollten Eingaben von Benutzern immer korrekt codiert oder escaped werden, bevor sie in HTML-Seiten angezeigt werden. Es ist auch wichtig, Content Security Policy (CSP) Header zu verwenden, um die Ausführung von unsicherem JavaScript einzuschränken. **
-
Was bedeutet Cross Site Tracking?
Cross Site Tracking bezieht sich auf die Praxis, Informationen über das Online-Verhalten von Benutzern über verschiedene Websites hinweg zu sammeln. Dies geschieht in der Regel mithilfe von Cookies oder anderen Tracking-Technologien, die es Werbetreibenden ermöglichen, ein umfassendes Profil eines Benutzers zu erstellen. Durch Cross Site Tracking können Unternehmen das Verhalten von Benutzern analysieren, personalisierte Werbung schalten und das Nutzerverhalten über verschiedene Websites hinweg verfolgen. Datenschutzbedenken wurden in Bezug auf Cross Site Tracking laut, da es die Privatsphäre der Benutzer gefährden kann. **
-
Was bedeutet Cross Site Tracking verhindern?
Was bedeutet Cross Site Tracking verhindern? Cross Site Tracking verhindern bezieht sich auf die Praxis, Technologien wie Cookies oder Tracking-Pixel zu blockieren, die es Werbetreibenden ermöglichen, das Verhalten von Nutzern über verschiedene Websites hinweg zu verfolgen. Durch die Verhinderung von Cross Site Tracking können Nutzer ihre Privatsphäre schützen und verhindern, dass ihre Aktivitäten im Internet von Dritten verfolgt und analysiert werden. Dies kann dazu beitragen, personalisierte Werbung und gezielte Inhalte zu reduzieren, die auf dem Surfverhalten basieren. Letztendlich ermöglicht es Nutzern, ihre Online-Aktivitäten besser zu kontrollieren und ihre Daten vor unerwünschter Verfolgung zu schützen. **
Ähnliche Suchbegriffe für Cross-Site Scripting XSS
-
Sweet Protection Winder Helmet Junior heather (HEATR) XSS 835025-HEATR-XSSDer Winder Junior ist ein schlanker, moderner und leichter Skihelm für Kinder, speziell entwickelt für kleinere und elastischere Köpfe. Er eignet sich für präparierte Pisten und das Erkunden des Backcountry. Der Helm bietet Sicherheit, Komfort und Stil. Das Fleece-Innenfutter ist komfortabel sowie einfach herausnehmbar und waschbar. Er verfügt über eine Goggle-Garage für eine lückenlose Integration der Skibrille und Belüftung, ein feuchtigkeitsableitendes Innenfutter, eine einfache Drehverstellung und abnehmbare Ohrpolster. Produktdetails Gemacht für: Kinder Optimal für: Freeski Skifahren Snowboarden Verstellsystem: Drehverstellung Konstruktion: In-Mold-Konstruktion Features: Schnittiger, moderner und leichter Helm speziell für Kinder In-Molded Impact-Shields verteilen die Kräfte bei einem Aufprall von innen auf eine größere Fläche Goggle-Garage für nahtlose Integration und Ventilation Feuchtigkeitstransportierendes, komfortables, einfach herauszunehmendes und waschbares Innenfutter Einfaches Turn-Dial-Verstellsystem Abnehmbare Ohrenpolster Ein eleganter und modern gestalteter Leichtbauhelm, der speziell für Jugendliche entwickelt wurde In die Form integrierte Aufprallschutzschilde, die Stöße von innen in kritischen Bereichen auf eine größere Fläche verteilen Brillenhalterung für spaltfreie Brillenintegration und Belüftung Das feuchtigkeitsableitende Innenfutter ist bequem und lässt sich leicht herausnehmen und waschen Einfache Einstellung per Drehknopf Sicherheit: Integrierte Aufprallschilde zur Verteilung von Aufprallkräften über einen größeren Bereich Ergonomie: Speziell für kleinere Köpfe entwickelte Jugendkonstruktion Komfort: Feuchtigkeitsableitendes Fleece-Innenfutter herausnehmbar und waschbar Herausnehmbares Innenfutter Abnehmbare Earpads Normen: CE EN1077 Klasse B / ASTM2040 Pflegehinweise Mit einem feuchten Tuch abwischen80,25 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
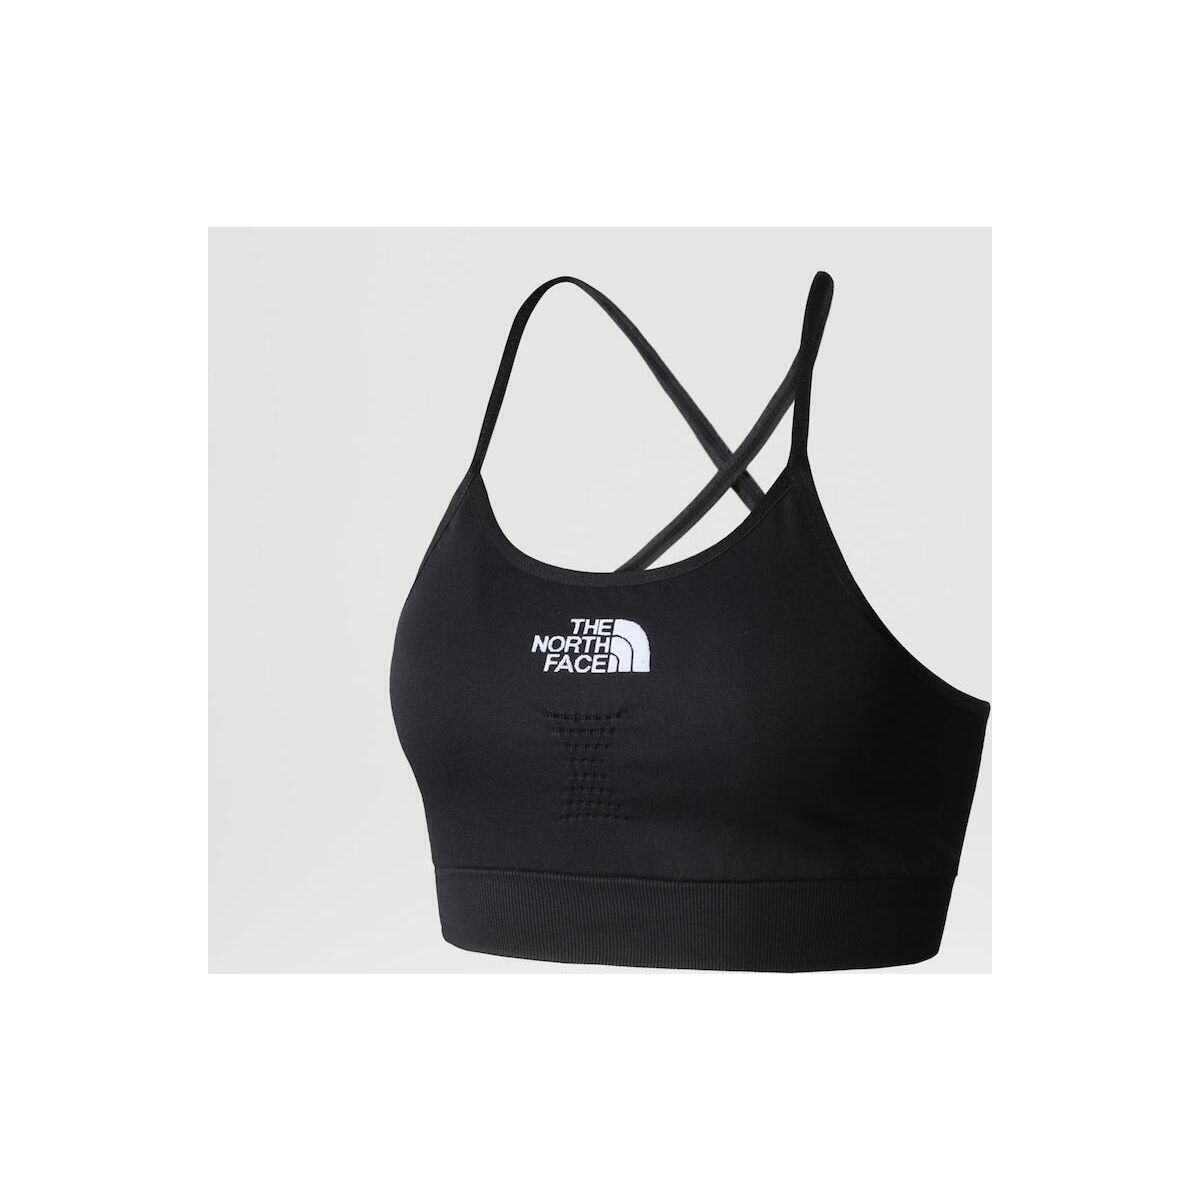
The North Face Womens Seamless Bra tnf black (JK3) XSS NF0A82GLJK3-XSSSchlanke Passform: Dieses Kleidungsstück liegt eng am Körper an und sorgt für schlankes Aussehen.Mit diesem leichten und dennoch stützenden Sport-BH kannst du dein Workout voll durchziehen. Die nahtlose Konstruktion verhindert Scheuerstellen und sorgt für ein glattes, angenehmes Gefühl auf der Haut, während das Racerback-Design jeder Trainingseinheit einen besonderen Look verleiht. Das Wichtigste im Überblick atmungsaktiv Produktdetails Gemacht für: Damen Optimal für: Laufen Features: Atmungsaktiv Atmungsaktiv: Die leichten Materialien regulieren die Körpertemperatur und sorgen für hohen Tragekomfort. Dehnbar: Das Stretch-Material bietet mehr Bewegungsfreiheit und höchsten Tragekomfort. Nahtloser Sport-BH TNF Jacquard Logo Geripptes Elastikband mit Branding Materialien: 96% Polyimide, 4% Elastane Pflegehinweise ZUM TROCKNEN AUFHÄNGEN: Lass dein Kleidungsstück einfach an der Luft trocknen. Maschinenwaschbar: Maschinenwäsche bei 40°C oder weniger mit ähnlichen Farben. Wasche deine Kleidung so oft wie nötig, um Verunreinigungen wie Schweiß, Schmutz, Lagerfeuerrauch und Kochgeruch zu entfernen.29,85 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Sicherheitsaspekte, die bei der Entwicklung von Web-Anwendungen berücksichtigt werden müssen, und wie können Entwickler sicherstellen, dass ihre Anwendungen vor potenziellen Bedrohungen wie Cross-Site-Scripting und SQL-Injection geschützt sind?
Die wichtigsten Sicherheitsaspekte bei der Entwicklung von Web-Anwendungen sind die Vermeidung von Cross-Site-Scripting (XSS) und SQL-Injection. Entwickler sollten sicherstellen, dass sie sich bewusst sind, wie diese Angriffe funktionieren und wie sie vermieden werden können. Dies kann durch die Verwendung von sicheren Codierungspraktiken, wie z.B. der Verwendung von parametrisierten Abfragen in SQL und der Validierung von Benutzereingaben, erreicht werden. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsprüfungen und Penetrationstests durchzuführen, um potenzielle Schwachstellen in der Anwendung zu identifizieren und zu beheben. Schließlich sollten Entwickler auch die Verwendung von Sicherheitsframeworks und Bibliotheken in Betracht ziehen, um zusätzlichen Sch **
-
Was ist deine Meinung zu Mahou Shoujo Site (Magical Girl Site)?
Als KI habe ich keine persönlichen Meinungen. Aber Mahou Shoujo Site ist ein Anime, der sich um das Thema Magische Mädchen dreht. Es ist bekannt für seine düstere und gewalttätige Handlung, die nicht für jedermann geeignet ist. Einige mögen die düstere Atmosphäre und die komplexen Charaktere, während andere die Gewaltdarstellung als zu übertrieben empfinden. Letztendlich hängt es von den individuellen Vorlieben ab. **
-
Wie kann man Inputs vor XSS schützen?
Um Inputs vor XSS-Angriffen zu schützen, sollten Eingaben immer validiert und bereinigt werden, um potenziell schädlichen Code zu entfernen. Dies kann durch die Verwendung von Whitelists erfolgen, die nur bestimmte erlaubte Zeichen und Formate zulassen. Es ist auch wichtig, HTML-Tags und Sonderzeichen zu escapen, um sie als Text zu behandeln und nicht als ausführbaren Code. Zusätzlich sollte Content Security Policy (CSP) verwendet werden, um die Ausführung von JavaScript-Code einzuschränken und Cross-Site-Scripting-Angriffe zu verhindern. **
-
Wie kann man eine XSS-Attacke durchführen?
Eine XSS-Attacke kann durchgeführt werden, indem ein Angreifer schädlichen Code in eine Webseite oder eine Webanwendung einschleust. Dies kann durch das Einfügen von JavaScript-Code in Eingabefelder oder URL-Parameter erfolgen. Wenn ein Opfer dann die infizierte Webseite besucht, wird der schädliche Code im Browser des Opfers ausgeführt und ermöglicht dem Angreifer den Zugriff auf sensible Informationen oder die Manipulation der Webseite. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.